Update2026.11.16 (월)

[엔비디아 파문 뒤에 드러난 중국의 기술 정보망]
엔비디아 최고경영자(CEO) 젠슨 황(Jensen Huang·黃仁勳)을 둘러싼 스캔들은 개인의 일탈로 끝날 문제가 아니다. 중국이 서방의 인공지능(AI)과 반도체 기술을 손에 넣으려 국가 역량을 총동원하고 있다는 사실이 이 사건으로 드러났다. 미국 정보당국은 젠슨 황 CEO와 가까웠던 싱가포르 기업 임원을 중국 국가안전부의 정보자산으로 판단했다. 같은 시기 중국은 수만 개의 위장 계정으로 미국 AI 모델의 능력을 빼냈고, 해킹 조직은 대만 대학을 공격했으며, 위장 연구기관은 영국 학자 100여 명을 연구비로 끌어들였다. 공작 대상은 칩과 모델, 연구실, 그리고 그 기술을 움직이는 사람이다. 서방 정보기관들은 그 뒤에 최대 60만 명에 이르는 중국의 정보·안보 인력이 있다고 본다.
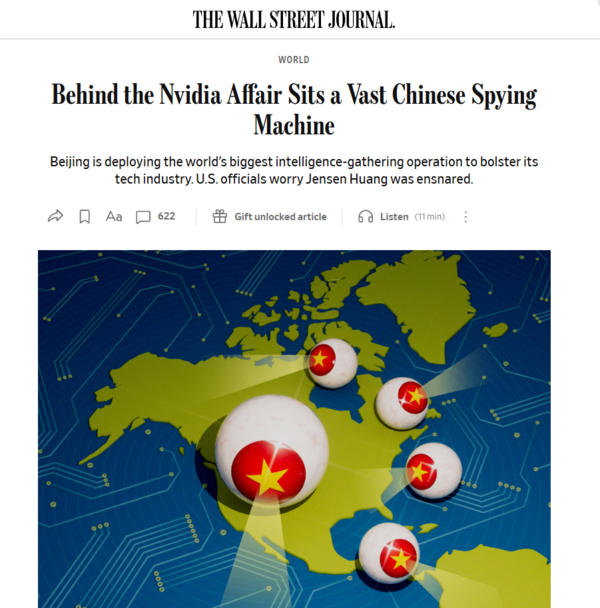
미국 월스트리트저널(WSJ)은 14일 심층 보도에서 “중국이 서방의 첨단기술을 확보하려고 정부기관과 민간기업을 동원해 왔다”면서 “정보요원의 인적 접촉과 해킹은 물론 전략 기업 투자와 민감 분야 연구비 지원까지 활용하고 있다”고 보도했다. WSJ가 인용한 한 유럽 정보기관은 중국의 정보·안보 분야 종사자를 최대 60만 명으로 추산했다. 미국과 유럽 주요국 정보기관 인력을 모두 합쳐도 따라가기 어려운 규모다.
사이버 분야의 격차는 더 크다. 미국 연방수사국(FBI)은 “중국 정부가 지원하는 해커 수가 FBI 사이버 인력 전체의 최소 50배에 이른다”고 평가한다. 크리스토퍼 레이(Christopher Wray) 전 FBI 국장은 재임 중 "중국의 해킹 프로그램은 다른 모든 주요국을 합친 것보다 크다"고 경고했다.
규모보다 더 위협적인 것은 구조다. 중국의 정보활동은 국가안전부만의 일이 아니다. 군과 공안, 국유기업, 민간 보안업체, 대학과 연구소가 저마다 수집 창구 역할을 하는 분산형 구조로 움직인다. 2017년 시행된 중국 국가정보법은 모든 조직과 시민에게 국가 정보 업무에 협력할 의무를 지운다. 투자·공동연구·인재 영입·해킹이 하나의 국가 목표로 묶여 있어, 조직 하나를 추적하는 서방 방첩기관의 방식으로는 전체를 따라잡기 어렵다.
[엔비디아 CEO 곁의 '정보자산']
WSJ 보도의 계기가 된 것은 엔비디아 사건이다. 엔비디아 이사회는 지난 8일 젠슨 황 CEO가 해외 정보공작의 표적이었다는 보도와 관련해 독립 조사에 착수했다. 젠슨 황 CEO는 직원들에게 혼외관계를 시인했다. 상대는 싱가포르 데이터센터 기업 메가스피드(Megaspeed)의 임원 앨리스 황(Alice Huang·중국명 황러)으로, 황 CEO와 친인척 관계는 아니다. 뉴욕타임스(NYT)에 따르면 미국 정보당국은 그가 미국 AI 칩 정보를 수집하고, 젠슨 황 CEO가 첨단 칩의 대중국 판매를 밀어붙이도록 영향을 미치는 임무로 포섭됐다고 판단했다. 메가스피드는 수출통제를 피해 엔비디아 칩을 중국에 공급했다는 의혹으로 미국 정부의 조사를 받고 있으며, 혐의를 부인한다. 트럼프 대통령은 약 1년 전 이 정보를 보고받았지만, 대중 수출 완화 로비를 이끌어 온 젠슨 황 CEO는 정부의 '방어 브리핑'을 받지 못했다. 미 하원 중국특별위원회·외교위원회·정보위원회 위원장들은 18일 비공개 브리핑에 출석하라고 젠슨 황 CEO에게 요구했다.
[위장 계정 수만 개로 ‘AI 두뇌'를 복제하다]
가장 새로운 수법은 AI 모델 자체를 겨냥한 '증류(distillation) 공격'이다. 앤트로픽(Anthropic)은 지난 2월 23일 “중국 AI 기업 딥시크(DeepSeek), 문샷AI(Moonshot AI), 미니맥스(MiniMax)가 약 2만4000개의 위장 계정으로 자사 모델 클로드(Claude)와 1600만 건이 넘는 대화를 주고받고, 그 결과를 자사 모델 학습에 썼다”고 밝혔다. 미니맥스가 약 1300만 건, 문샷AI가 약 340만 건, 딥시크가 약 15만 건이었다. 공격은 코딩, 에이전트 추론, 도구 활용 등 클로드의 강점 분야에 집중됐고, 중국 내 접속 제한은 상업용 프록시 서비스로 우회했다.
미국 정부도 이를 국가 차원의 공작으로 규정했다. 마이클 크라치오스(Michael Kratsios) 백악관 과학기술정책실(OSTP) 실장은 4월 23일 연방 기관들에 「미국 AI 모델에 대한 적대적 증류」라는 메모를 보냈다. 그는 이 메모에서 주로 중국에 기반을 둔 외국 주체들이 수만 개의 프록시 계정과 탈옥(jailbreak) 기법으로 미국 최첨단 AI의 능력을 산업적 규모로 빼내고 있다고 적시했다. 그는 "미국 산업의 혁신을 체계적으로 추출하고 복제하는 데에는 아무런 혁신도 없다"고 비판했다. 메모는 이렇게 복제된 모델이 훨씬 싼 값에 시장에 나올 수 있고, 그 과정에서 보안 장치가 제거될 수 있다고 경고했다. 미 의회에서는 4월 15일 탈취 주체를 가려내 제재하는 '미국 AI 모델 탈취 억지법안(H.R. 8283)'이 발의됐다.
[대학 서버와 연구실까지 뚫린 전선]
사이버 공격은 여전히 핵심 수단이다. 미국 법무부와 FBI는 10월 8일 중국 해킹 조직이 쓰던 스캐닝 도구 '마이크로스캔(Microscan)'과 피싱 도구 '피시허브(FishHub)'를 압수해 무력화했다고 발표했다. 운영 주체는 중국 정부와 계약을 맺은 보안업체 인테그리티 테크놀로지 그룹(Integrity Technology Group)으로, FBI는 이 회사를 해킹 조직 '플랙스 타이푼(Flax Typhoon)'의 실체로 본다. 마이크로스캔은 미국 사우스캐롤라이나의 전력회사, 일본·폴란드의 공항, 대만의 가스·전력 기업과 대학 두 곳을 훑었다. 피시허브에 실제로 뚫린 대만 대학은 약 20곳이다. 제이슨 빌노스키(Jason Bilnoski) FBI 사이버국 부차장보는 이 작전을 "무차별적이고 무모하다"고 평가했다.
학계는 더 조용한 방식으로 공략당했다. 영국 국내정보국(MI5)은 9월 30일 이례적으로 공개 '간첩 경보'를 냈다. MI5는 중국통용기술연구원(CGTRI·中国通用技术研究院)이 중국 국가안전부와 매우 강하게 연계돼 있으며, 주된 목적은 중국의 첩보 역량을 높이는 연구에 자금을 대는 것이라고 밝혔다. 영국과 연관된 학자 100명 이상이 이 기관의 돈이 들어간 AI, 사이버 보안, 비밀 통신, 스테가노그래피(메시지를 다른 파일 안에 숨기는 기술) 과제에 참여했다.
MI5는 상당수가 자금 출처를 몰랐을 수 있지만, 경보 이후에도 협력하면 국가보안법 위반이 될 수 있다고 경고했다. 댄 자비스(Dan Jarvis) 영국 안보담당 장관은 이번 경보로 영국 학자들의 전문성을 몰래 이용하려는 중국 정보기관의 시도가 드러났다고 말했다.
[수출통제의 구멍을 파고드는 칩 우회로]
물리적인 칩 확보 시도도 끊이지 않는다. 대만 지룽지검은 올해 5월 3명을 추적하고 있다고 밝혔다. 이들은 선적 서류를 위조해 엔비디아 칩이 들어간 슈퍼마이크로(Super Micro) 서버 약 25억 달러어치를 동남아 페이퍼컴퍼니를 거쳐 중국 등으로 빼돌린 혐의를 받는다. 앞서 WSJ는 중국 엔지니어들이 말레이시아 데이터센터에서 엔비디아 칩 서버 약 300대를 빌려 AI 모델을 학습시킨 사례를 보도했다. 이들은 모델 매개변수를 포함한 수백 기가바이트의 데이터를 들고 귀국했다. 칩을 들여오지 못하면 해외 데이터센터를 빌리고, 그것도 막히면 중간 유통업체를 내세운다. 메가스피드 역시 이런 우회로 가운데 하나라는 의심을 받고 있다.
[왜 AI·반도체인가]
중국이 이 분야에 총력을 쏟는 이유는 지도부의 인식에서 엿볼 수 있다. 천이신(陈一新) 국가안전부장은 9월 13일 관영 잡지 『중국망신(中国网信)』 기고문에서 “적대 세력이 AI를 악용하면 중국의 정치·제도·이데올로기 안보를 직접 위협할 수 있다”고 썼다. 그는 앤트로픽의 '클로드 미토스(Mythos)'와 오픈AI의 ‘GPT-5.5-Cyber’ 같은 미국 모델을 중국 핵심 기반시설에 대한 위협으로 직접 거론하기도 했다. WSJ는 “시진핑 국가주석이 기술력과 군사력에서 미국을 따라잡으려 하면서 AI와 반도체가 전략 분야가 됐다”고 분석했다.
[부인하는 베이징, 남은 쟁점]
중국은 혐의를 전면 부인한다. 궈자쿤(郭嘉昆) 중국 외교부 대변인은 젠슨 황 관련 의혹을 "순전히 근거 없는 것으로, 중국을 모략하려는 것"이라고 반박했다. 엔비디아 이사회는 "국가안보나 엔비디아의 기밀이 훼손됐다고 볼 이유는 없다"면서도 모든 정보를 검토하겠다고 밝혔다. 황 CEO는 조사에 전적으로 협조하겠다며 "나는 우리나라와 우리 회사를 사랑한다"고 말했다. 하원이 요구한 18일 비공개 브리핑과 이사회 조사 결과가 다음 분수령이 될 전망이다.
[Why Times Insight]
첫째, 이번 사건은 ‘4층 수집망'이 처음으로 한꺼번에 드러난 사례다. 칩(메가스피드·밀수), 모델(증류 공격), 연구(CGTRI 연구비), 사람(최고경영자에 대한 접근)이라는 네 층위의 공작이 한 해 안에 잇달아 드러났다. 하나로 이어 보면 AI 패권에 필요한 모든 요소를 동시에 겨냥하는 설계로 읽힌다. 60만이라는 숫자는 이런 동시다발 공세를 가능하게 하는 인력 규모를 보여 준다.
둘째, 미국 정책 결정 구조의 빈틈이 드러났다. 대중국 칩 수출 완화를 앞장서 주장해 온 기업인이 정작 정보공작의 표적이었고, 정부는 1년 가까이 그에게 경고조차 하지 않았다. 앞으로 워싱턴의 수출통제 논쟁에서는 "누가 그 정책을 원했는가"라는 질문이 훨씬 무거워질 것이다.
셋째, 한국도 결코 예외가 아니다. HBM 메모리를 만드는 삼성전자와 SK하이닉스, AI를 연구하는 국내 대학과 연구소는 같은 수집망이 노릴 수 있는 고가치 표적이다. 대만 대학 약 20곳이 피싱에 뚫리고, 영국 학자 100여 명이 출처 모를 연구비에 연루된 일은 한국 산학 협력의 보안 수준을 다시 점검하라는 경고로 읽어야 한다.
-중국 푸단대학교 한국연구원 객좌교수
-전 EDUIN News 대표
-전 OUR NEWS 대표
-제17대 대통령직인수위원회 정책기획팀장
-전 대통령실 홍보기획비서관
-사단법인 한국가정상담연구소 이사장
-저서: 북한급변사태와 한반도통일, 2012 다시우파다, 선거마케팅, 한국의 정치광고, 국회의원 선거매뉴얼 등 50여권