

추부길 whytimespen1@gmail.com
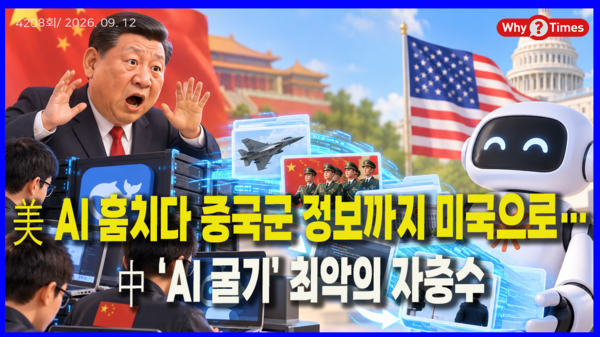
[“Kimi 쓰는 줄 알았는데 실제 답변은 Claude”]
중국이 미국의 최첨단 인공지능을 따라잡기 위해 만든 비밀 통로가 거꾸로 중국의 민감정보를 미국으로 보내는 통로가 돼버렸다. 중국 AI 기업들이 앤트로픽의 Claude 능력을 자사 모델에 이식하기 위해 고객들의 요청까지 몰래 Claude로 돌렸는데, 그 안에는 중국 인민해방군(PLA) 연계 추정 사용자의 감시자료와 국유기업 내부 코드, 중국 공안 시스템 관련 정보까지 포함돼 있었다. 미국 AI의 ‘두뇌’를 가져오려다 중국 자신의 안보 관련 정보가 미국 AI 시스템으로 흘러가는 최악의 역류가 발생한 것이다. 시진핑 주석이 알면 엄청난 충격을 받을 일이 발생했다는 점에서 이 문제의 사후처리에 대해 중국 당국의 뒤처리가 주목된다.
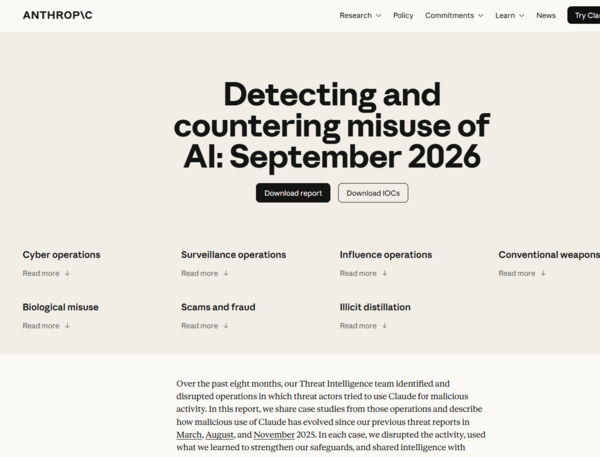
앤트로픽이 지난 10일 공개한 최신 위협정보 보고서는 충격적이다. 중국 Moonshot AI가 자사 챗봇 Kimi로 들어온 일부 고객 요청을 이용자 모르게 Claude로 전달한 뒤, Claude가 만든 답변을 다시 Kimi 이용자에게 제공했다는 것이다. 이용자는 중국산 AI와 대화한다고 생각했지만 실제 일부 질문은 미국 AI가 처리하고 있었다.
Moonshot은 이를 위해 5380개의 위장계정으로 구성된 프록시망을 이용했고, 대부분 싱가포르와 일본에 있는 것처럼 위장했다. 앤트로픽이 포착한 한 10일간의 활동에서만 약 30만 건의 고객 요청이 Claude로 전달됐으며 대부분 상위급 오퍼스(Opus) 모델로 라우팅됐다. 5월부터 7월까지 Moonshot 관련 Claude 교환은 무려 2300만 건 이상이었다.
더욱이 앤트로픽은 Moonshot이 일부 대화를 저장하고 Claude의 추론과정을 추출해 자사 모델 학습에 활용하는 파이프라인까지 구축했다고 판단했다. ‘증류(distillation)’ 자체는 강력한 모델의 출력을 이용해 작은 모델을 훈련하는 일반적인 AI 기술이지만, 수천 개의 위장계정으로 경쟁사의 접근통제를 우회해 핵심 능력을 조직적으로 추출했다면 이야기는 전혀 달라진다.
[그런데 그 안에 PLA 관련 감시자료가 있었다]
사건을 단순한 기술도용 논란에서 국가안보 문제로 바꾼 결정적인 대목은 따로 있었다. 앤트로픽은 인민해방군(PLA)와 연계됐을 가능성이 높다고 평가한 한 사용자가 자신이 Kimi를 이용한다고 생각하면서 청두 지역 수백 대 CCTV에서 수집된 감시자료를 입력한 사례를 공개했다. 특정 인물의 이동과 행동을 분석해 ‘이상 행동’ 여부를 판단해 달라는 요청이었다.
해당 감시망에는 PLA 시설뿐 아니라 중국전자과기집단(CETC) 관련 연구기관과 대형 국유기업 주변의 CCTV도 포함돼 있었다. 그런데 이 데이터가 Moonshot의 우회 시스템을 통해 Claude로 전달됐다. 사용자는 자신의 요청이 미국 AI 기업의 모델에서 처리되고 있다는 사실을 알지 못했을 가능성이 있다는 것이 앤트로픽의 설명이다.
물론 이것을 곧바로 “PLA 군사기밀이 미국에 넘어갔다”고 표현하면 과장이다. 앤트로픽이 확인한 것은 PLA 연계 가능성이 높은 사용자가 입력한 민감한 감시자료가 Claude로 전달됐다는 것이다. 그러나 베이징 입장에서 본다면 중국산 AI를 사용하고도 데이터 처리경로를 통제하지 못했다는 사실 자체가 심각한 안보 문제다.
[국유기업·공안 이어 러 국방기관 접속정보까지]
문제는 PLA 관련 사례 하나로 끝나지 않았다는 점이다. 중국의 한 대형 국유기업 엔지니어가 중국산 AI인 Kimi를 이용해 내부 시스템을 개발하면서 중국 주요 기업의 내부 코드와 실제 사용 가능한 접속 인증정보를 입력했고, 이 요청 역시 Claude로 전달됐다. DeepSeek에서도 중국 기술기업의 내부 AI 자료와 지방 공안국 사건관리 시스템 관련 요청이 Claude로 넘어갔다고 앤트로픽은 밝혔다.
심지어 러시아 국방부와 연계된 정부기관의 데이터베이스를 다루던 IT 운영자가 DeepSeek에 실제 사용 가능한 접속 인증정보(live credentials)를 입력했고, 이것도 Claude로 전달된 사례가 확인됐다는 것이 앤트로픽의 주장이다. DeepSeek 관련 Claude 교환은 지난 7월 불과 14일 동안 1210만 건 이상이었다.
[1억5100만 건…중국 AI의 ‘증류 공세’ 산업화]
더욱 충격적인 것은 규모다. 가장 큰 사례는 Alibaba였다. 앤트로픽은 Alibaba 관련 조직이 3500개가 넘는 사기성 계정을 이용해 5월부터 7월까지 Claude와 1억5100만 건 이상의 교환을 만들어냈다고 밝혔다. 하루 최대 약 300만 건에 달했다. Moonshot은 2300만 건, DeepSeek은 14일간 1210만 건이었다.
앤트로픽은 지난 2월에도 “DeepSeek·Moonshot·MiniMax 등이 약 2만4000개의 위장계정을 동원해 Claude와 1600만 건 이상의 교환을 만들었다”고 밝힌 바 있다. 당시에도 문제가 컸지만 이번에는 참여 기업과 규모가 더욱 확대됐다. 목표도 Claude의 단순 답변이 아니라 에이전트 기능과 도구 사용, 코딩, 데이터 분석, 장기 추론 등 최첨단 AI의 핵심 능력에 집중됐다.
미국 국가안보국(NSA)과 FBI, 미 사이버보안·인프라보안국(CISA·시사)도 지난 8일 공동 경고를 통해 중국 AI 기업들이 미국 프런티어 모델을 상대로 “공격적이고 산업적 규모의 증류”를 벌이고 있다고 공개적으로 경고했다. 미국 정부가 이제 이 문제를 기업 간 지식재산권 분쟁이 아니라 미중 AI 패권경쟁과 국가안보 문제로 보기 시작했다는 의미다.
[중국 AI에 더 치명적인 것은 ‘신뢰 붕괴’]
이번 사건은 중국 AI 산업에도 매우 불편한 질문을 던진다. DeepSeek, Kimi, 알리바바의 대표 생성형 AI 모델 ‘큐원(Qwen·通义千问) 등은 제한된 첨단 GPU 환경에서도 미국 최첨단 모델과의 격차를 빠르게 좁혔다며 중국 AI 굴기의 상징으로 부상했다. 그런데 미국 정부와 앤트로픽의 주장이 사실이라면 그 빠른 추격 과정에서 미국 프런티어 모델의 출력과 추론능력이 어느 정도 역할을 했는지를 둘러싼 논쟁은 더욱 거세질 수밖에 없다.
그러나 기술력 논란보다 더 치명적인 것은 데이터 신뢰의 붕괴다. 중국 기업과 정부기관이 중국산 AI를 선택하는 이유 가운데 하나는 민감정보를 자국 시스템 안에서 통제할 수 있다는 믿음 때문이다. 그런데 중국 AI에 입력한 데이터가 이용자도 모르게 미국 AI로 전달될 수 있다면, 군·공안·국유기업은 자신들이 사용하는 AI가 실제 어디에서 추론하고 데이터를 처리하는지부터 다시 확인해야 한다.
[PLA에는 더 심각하다…AI 공급망을 믿을 수 있는가?]
중국군에는 더욱 심각한 문제다. PLA는 미래전을 ‘지능화 전쟁’으로 규정하고 영상정보 분석, 표적 식별, 정보융합, 사이버전, 무인체계 등 다양한 영역에서 AI 활용을 확대하고 있다. 그런데 중국산 AI가 성능을 높이기 위해 뒤에서 미국 프런티어 모델을 호출한다면 군사 관련 데이터가 실제 어디에서 처리되는지조차 장담하기 어렵다.
따라서 이번 사건은 베이징이 군·공안·핵심 국유기업에서 사용하는 AI의 외부 API 호출과 제3자 라우팅, 데이터 처리경로를 전면 점검하는 계기가 될 가능성이 있다. 그러나 그렇게 되면 또 다른 문제가 발생한다. 외국 프런티어 모델과 연결되는 통로를 철저하게 막을수록 중국 AI가 미국 AI의 능력을 이용해 기술격차를 빠르게 좁힐 수 있는 지름길 역시 좁아지기 때문이다.
[미국에는 ‘AI 모델판 수출통제’ 명분]
워싱턴에는 정반대의 의미다. 지금까지 대중 AI 봉쇄의 핵심은 첨단 GPU와 반도체 제조장비였다. 그러나 중국이 미국산 첨단 칩을 충분히 확보하지 못하더라도 미국 AI의 출력과 추론능력을 대규모로 추출해 자체 모델을 발전시킬 수 있다면 반도체만 막아서는 충분하지 않다는 주장이 힘을 얻게 된다.
결국 다음 단계의 미중 AI 전쟁은 ‘중국에 어떤 칩을 팔 것인가’에서 ‘미국 AI의 능력 자체를 중국이 가져가지 못하도록 어떻게 차단할 것인가’로 확대될 가능성이 있다. 계정 인증 강화와 프록시 차단, 비정상적인 대량 질문 탐지 등 미국 AI 기업들의 접근통제가 더욱 강화될 경우 중국 AI 기업의 추격 비용 역시 높아질 수밖에 없다.
[Why Times Insight]
이번 사건의 본질은 단순히 “중국이 Claude를 베꼈다”는 데 있지 않다. 미국 AI의 두뇌를 중국으로 가져오기 위해 만든 비밀 파이프라인이 거꾸로 중국의 민감정보를 미국으로 보내는 파이프라인이 됐다는 것이 핵심이다.
베이징에는 이제 어느 쪽도 편하지 않은 선택만 남았다. 보안을 위해 외부 AI와 연결된 통로를 철저하게 막으면 미국 AI를 빠르게 추격할 수 있는 지름길 하나를 잃는다. 반대로 성능 경쟁을 위해 우회통로를 계속 열어두면 인민해방군(PLA)·공안·국유기업의 민감정보가 어디로 흘러가는지 장담하기 어렵다.
결국 중국 AI가 직면한 것은 ‘성능과 보안의 딜레마’다. 성능을 얻으려 하면 보안이 흔들리고, 보안을 지키려 하면 미국과의 기술격차를 스스로의 힘으로 좁혀야 한다.
그리고 이번 사건이 시진핑의 ‘AI 자립’ 전략에 던지는 가장 뼈아픈 질문은 바로 이것이다. 미국 AI를 따라잡으려 만든 통로 때문에 자기 군사·공안 정보까지 미국 AI에 노출될 수 있다면, 중국의 AI 굴기는 과연 어디까지 ‘자립’했다고 말할 수 있는가?